Codex, Gemini CLI e outros clientes
O endpoint fala Streamable HTTP com OAuth. Qualquer cliente MCP que suporte esse transporte se conecta do mesmo jeito: uma URL,https://mcp.mcp-searchconsole.com/mcp.
Codex CLI [confira a sua versão]
Edite ~/.codex/config.toml:
[mcp_servers.gsc]
url = "https://mcp.mcp-searchconsole.com/mcp"
Gemini CLI
Edite ~/.gemini/settings.json. O Gemini CLI usa a chave httpUrl para Streamable HTTP:
{
  "mcpServers": {
    "gsc": { "httpUrl": "https://mcp.mcp-searchconsole.com/mcp" }
  }
}
Antigravity
No painel de MCP / ferramentas, adicione um servidor MCP remoto do tipo HTTP e cole a mesma URL. A autorização do Google abre no navegador na primeira chamada.
Qualquer outro cliente
Procure por "MCP remoto", "Streamable HTTP" ou "conector personalizado" nas configurações do cliente. Os três dados que ele vai pedir:
| URL | https://mcp.mcp-searchconsole.com/mcp |
| Transporte | Streamable HTTP |
| Autenticação | OAuth (login com o Google) |
⚠ Problemas comuns
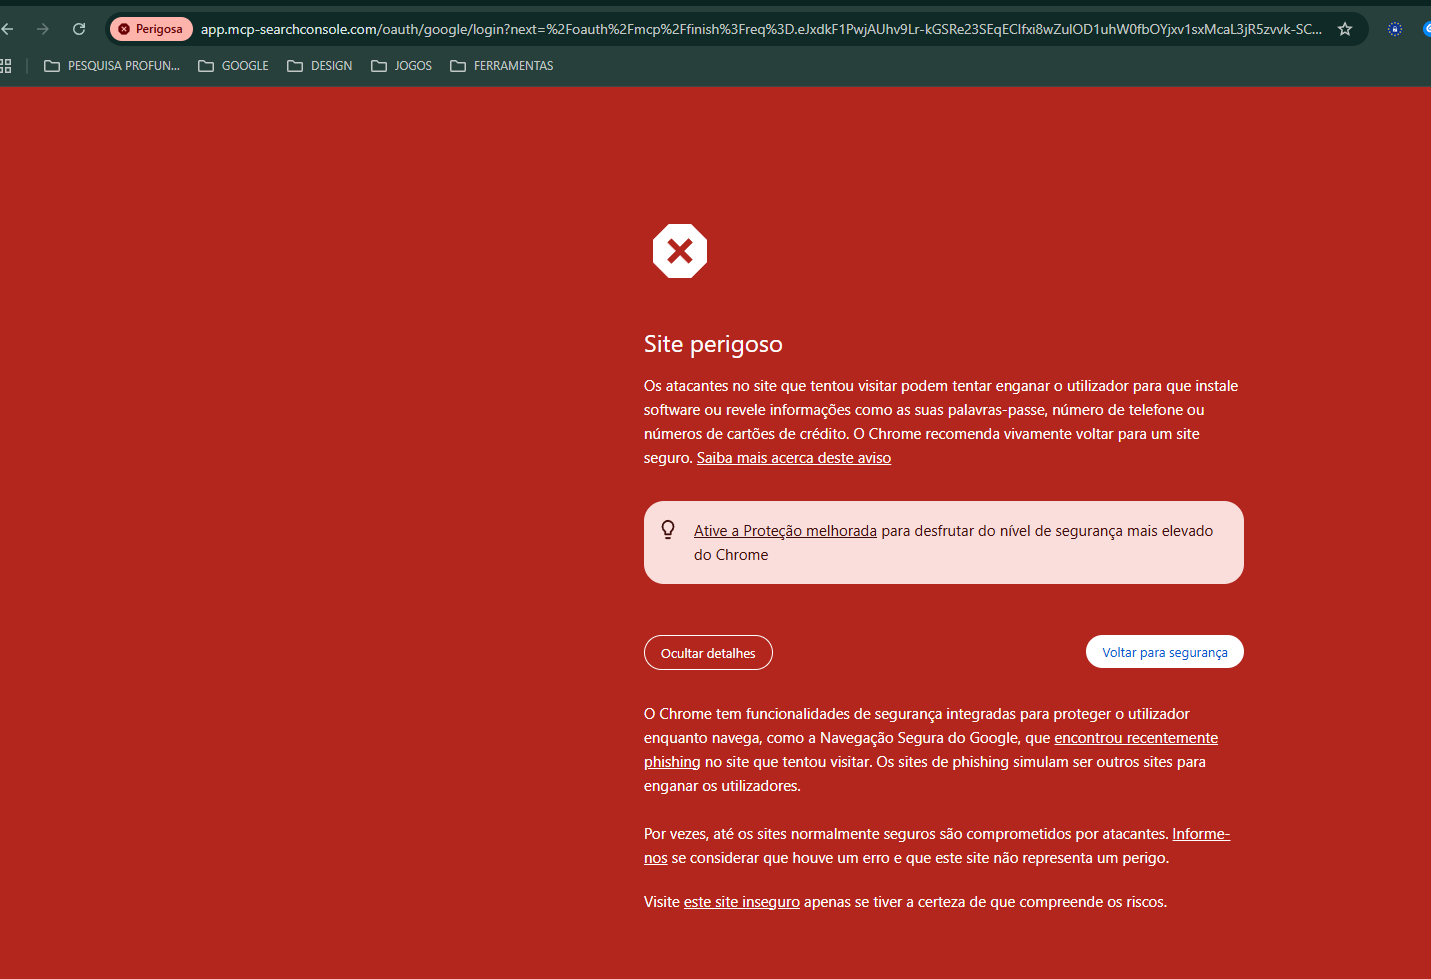
É falso positivo — o Google confirma que não há conteúdo inseguro nesse domínio (veja o Relatório de Transparência). Clique em Ocultar detalhes e depois em este site inseguro para continuar o login normalmente.
Outros erros (403, token expirado) → problemas comuns.